
เครือข่ายเมชไร้สายทำงานเหมือนกับเครือข่าย WiFi ทั่วไป แต่มีความแตกต่างที่สำคัญ เครือข่ายแบบตาข่ายจะกระจายโครงสร้างพื้นฐานที่จำเป็นในการรักษาเครือข่ายโดยทำให้แต่ละโหนดหรือคอมพิวเตอร์ ทำหน้าที่เป็นสองเท่าในฐานะผู้ใช้และเราเตอร์สำหรับการรับส่งข้อมูลทางอินเทอร์เน็ต
ด้วยวิธีนี้ เครือข่ายจึงมีสถานะเป็นหน่วยงานที่จัดการด้วยตนเอง ซึ่งสามารถรองรับผู้ใช้จำนวนหลากหลายได้ อย่างไรก็ตาม ทุกคนที่เข้าร่วมหรือใช้เครือข่ายเมชไร้สายเพื่อจุดประสงค์ทางธุรกิจควรทราบว่าอินเทอร์เฟซนี้ไม่ได้ไม่มีปัญหาด้านความปลอดภัย
การโจมตีทางกายภาพ
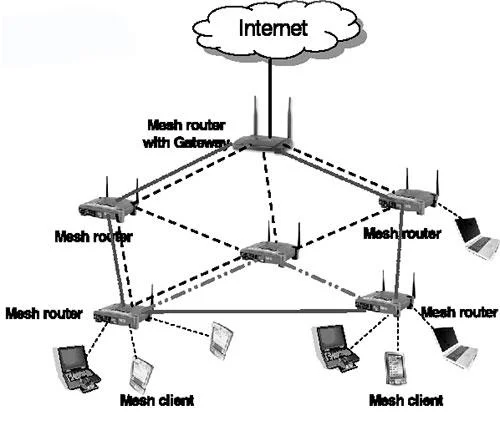
คอมพิวเตอร์แต่ละเครื่องแสดงถึงจุดโจมตีที่เป็นไปได้ในเครือข่ายแบบตาข่าย
เนื่องจากคอมพิวเตอร์ทุกเครื่องในเครือข่ายเมชไร้สายทำหน้าที่เป็นเราเตอร์คอมพิวเตอร์แต่ละเครื่องจึงเป็นจุดที่อาจเกิดการโจมตีได้ ปัญหาเกิดขึ้นเมื่อแล็ปท็อปหรือคอมพิวเตอร์เดสก์ท็อปสูญหายหรือถูกขโมย ในกรณีนี้ ขโมยคอมพิวเตอร์สามารถใช้การเข้าถึงที่ได้รับจากคอมพิวเตอร์ที่ถูกขโมยเพื่อเข้าสู่เครือข่าย หรือเพียงแค่ขัดขวางระบบทั้งหมดโดยการลบโหนดเส้นทางที่สำคัญออก
การปฏิเสธการโจมตีบริการ
แม้ว่าจะไม่สามารถเข้าถึงเครือข่ายได้ แต่แฮกเกอร์ก็สามารถสร้างคอมพิวเตอร์ "ซอมบี้" โดยใช้ไวรัสได้ เมื่อติดไวรัส คอมพิวเตอร์แต่ละเครื่องจะปฏิบัติตามคำสั่งของผู้โจมตีโดยไม่มีการควบคุมดูแลโดยตรง
ในเวลาเดียวกัน แฮกเกอร์ทำการโจมตีแบบเน้นการปฏิเสธการบริการ (DoS)ทำให้คอมพิวเตอร์หรือระบบเต็มไปด้วยข้อมูลจำนวนเล็กน้อยเพื่อปิดการใช้งานความสามารถในการสื่อสารกับเครือข่ายอื่น ๆ ระบบนั้น หากคอมพิวเตอร์��นเครือข่ายแบบตาข่ายติดไวรัส คอมพิวเตอร์นั้นสามารถโจมตีคอมพิวเตอร์เครื่องอื่นในเครือข่ายของตัวเองได้ และแพร่เชื้อต่อไป
การตรวจสอบแบบพาสซีฟ
คอมพิวเตอร์ซอมบี้ไม่จำเป็นต้องโจมตีระบบเพื่อสร้างความเสียหาย
คอมพิวเตอร์ซอมบี้ไม่จำเป็นต้องโจมตีระบบเพื่อสร้างความเสียหาย คอมพิวเตอร์ที่ถูกซ่อนและถูกบุกรุกสามารถตรวจสอบการรับส่งข้อมูลอินเทอร์เน็ตผ่านเครือข่าย ทำให้ผู้โจมตีสามารถสกัดกั้นข้อมูลธนาคาร ข้อมูลรับรองการเข้าสู่ระบบบนเว็บไซต์ใดๆ ที่ถูกเยี่ยมชมและกำหนดเส้นทางข้อมูลสำหรับเครือข่าย ณ จุดนี้ ผู้โจมตีสามารถเลือกที่จะออกจากเครือข่ายโดยไม่มีใครรู้ รวบรวมข้อมูลให้เพียงพอเพื่อขโมยเงินจากธนาคาร กระทำการฉ้อโกงข้อมูลระบุตัวตน หรือกลับเข้าสู่เครือข่ายอีกครั้งตามต้องการ
โจมตีสีเทา สีดำ และรูหนอน
หากคอมพิวเตอร์ที่ติดไวรัสหรือเป็นอันตรายเข้าสู่เครือข่ายแบบตาข่าย คอมพิวเตอร์นั้นสามารถปลอมตัวเป็นสมาชิกที่เชื่อถือได้ของเครือข่ายนั้น จากนั้นแก้ไขข้อมูลที่ส่งและขัดขวางวิธีที่เครือข่ายส่งข้อมูล
ในการโจมตีหลุมดำ ข้อมูลที่ส่งผ่านคอมพิวเตอร์ที่ติดไวรัสจะไม่ดำเนินการต่อผ่านเครือข่าย และขัดขวางการไหลของข้อมูล ในการโจมตี Grey Hole ข้อมูลบางอย่างอาจถูกบล็อก ในขณะที่ข้อมูลอื่นๆ ยังคงได้รับอนุญาต ทำให้ดูเหมือนว่าคอมพิวเตอร์ยังคงเป็นส่วนหนึ่งของเครือข่าย
การโจมตีรูหนอนนั้นตรวจจับได้ยาก: พวกมันแอบเข้าไปในคอมพิวเตอร์บนเครือข่ายจากภายนอกและแกล้งทำเป็นโหนดอื่นบนเครือข่าย (โดยพื้นฐานแล้วจะกลายเป็นโหนดที่มองไม่เห็น) จากนั้นพวกเขาจะสามารถตรวจสอบการรับส่งข้อมูลเครือข่ายที่ส่งจากโหนดหนึ่งไปยังอีกโหนดหนึ่งได้





