
หากระบบของคุณติดมัลแวร์ HiddenTear ไม่ต้องกังวลมากเกินไปเพราะโปรแกรมที่เรียกว่า HT Brute Forcer (พัฒนาโดย Michael Gillespie) สามารถช่วยให้คุณกู้คืนไฟล์ที่เข้ารหัสของคุณได้โดยไม่ต้องจ่ายค่าไถ่
HiddenTear เป็นชื่อของตระกูลแรนซัมแวร์ที่มีการเผยแพร่ซอร์สโค้ดแบบเต็มบน GitHub ซึ่งช่วยให้ผู้โจมตีสามารถดาวน์โหลดซอร์สโค้ดและสร้างแรนซัมแวร์รูปแบบต่างๆ ของตนเองได้ ซึ่งสามารถใช้เพื่อทำให้เกิดการติดไวรัสในวงกว้างได้
เนื่องจากมีซอร์สโค้ดพร้อมใช้งานจำนวนมาก มีแรนซัมแวร์หลายรูปแบบที่พัฒนาภายใต้ชื่อที่แตกต่างกัน แต่ยังคงใช้โค้ดเบส HiddenTear เดียวกัน อย่างไรก็ตาม การใช้โค้ดแพลตฟอร์มเดียวกันจะทำให้มัลแวร์ประเภทนี้ถอดรหัสได้ง่ายขึ้น เราสามารถใช้วิธีถอดรหัสวิธีเดียวเพื่อจัดการกับตัวแปร HiddenTear ที่แตกต่างกันมากมาย
เครื่องมือนี้รองรับ HiddenTear บางรุ่น ได้แก่:
|
8lock8, AnonCrack, Assembly, Balbaz, BankAccountSummary, Bansomqare Wanna, Blank, BloodJaws, Boris, CerberTear, CryptConsole2, CryptoKill, CyberResearcher, Data_Locker, Dev-Nightmare 2xx9, Diamond, Domino, โดนัท, dotRansom, Executioner, Executioner2, Executioner3, Explerer, FlatChestWare, Frog, Fuck_You, Gendarmerie, Horros, JobCrypter, Jodis, J-Ransomware, J-Want-To-Cry, Karmen, Kraken 2.0, Kratos, LanRan, Lime, Lime-HT, Luv, Matroska, MireWare, MoonCrypter, MTC , Nobug, Nulltica, onion3cry, OpsVenezuela, Paul, PayOrDie, Pedo, PGPSnippet, Poolezoor, Pransomware, Predator, Qwerty, Random6, Random6 2, Randion, RansomMine, Rootabx, Saramat, Shrug, ShutUpAndDance, ขออภัย, Symbiom, TearDr0p, Technicy, ภราดรภาพ, TheZone, tlar, TotalWipeOut, TQV, ตัน, VideoBelle, WhiteRose, WhiteRose2, Zalupaid, ZenCrypt, Zenis, ZeroRansom, Zorro |
หากคอมพิวเตอร์ของคุณติดมัลแวร์เรียกค่าไถ่ HiddenTear คุณสามารถใช้คำแนะนำต่อไปนี้เพื่อถอดรหัสไฟล์ของคุณได้ฟรี
วิธีถอดรหัสไฟล์ที่เข้ารหัสโดย HiddenTear
หากคุณยังไม่มี HT Brute Forcer โปรดดาวน์โหลดซอฟต์แวร์ก่อนโดยคลิกลิงก์ดาวน์โหลดด้านล่าง และบันทึกซอฟต์แวร์ไว้บนเดสก์ท็อป Windows ของคุณ
ดาวน์โหลดHT Brute Force
เมื่อดาวน์โหลดแล้ว คุณจะต้องแตกไฟล์ Hidden-tear-bruteforcer.zip ที่ดาวน์โหลดมา จากนั้นไฟล์ชื่อ HiddenTear Bruteforcer.exe จะถูกแตกออกมา ตอนนี้คุณดับเบิลคลิกไฟล์ปฏิบัติการ HiddenTear Bruteforcer.exe เพื่อเริ่มเปิดโปรแกรม
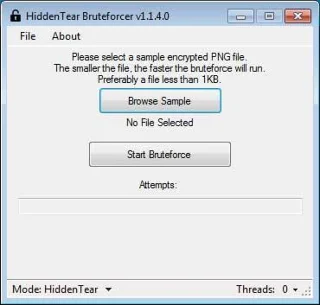
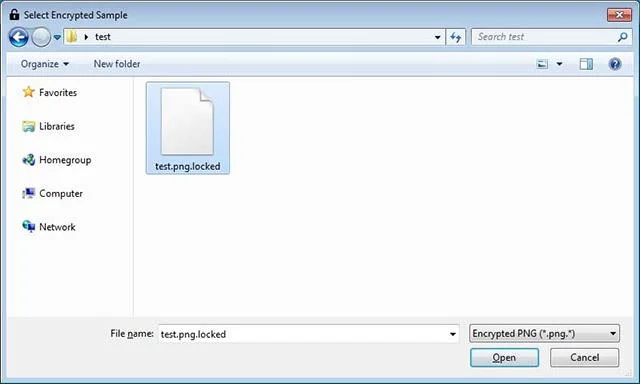
เมื่อโปรแกรมเปิดตัวแล้ว ให้คลิก ปุ่ม เรียกดูตัวอย่างจากนั้นโปรแกรมจะขอให้คุณค้นหาไฟล์ PNG ที่เข้ารหัส ยิ่งเล็กยิ่งดี
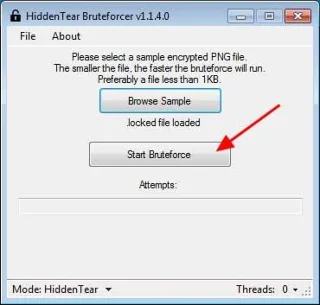
เมื่อคุณเลือกไฟล์ที่เข้ารหัสแล้ว เครื่องมือจะระบุว่าไฟล์นั้นได้รับการอัปโหลดแล้ว ตอนนี้คลิก ปุ่ม เริ่ม Bruteforceเพื่อเริ่มการถอดรหัสดังที่แสดงด้านล่าง
ตอนนี้โปรแกรมจะเริ่มดึงข้อมูลคีย์ถอดรหัส กระบวนการนี้อาจใช้เวลาสักครู่ ดังนั้นโปรดรออย่างอดทนในขณะที่ Bruteforcer ทำงาน
เมื่อพบคีย์การเข้ารหัสสำเร็จ โปรแกรมจะถอดรหัสไฟล์ที่เข้ารหัสที่คุณอัปโหลดโดยอัตโนมัติ และขอให้คุณตรวจสอบว่าไฟล์นั้นถอดรหัสอย่างถูกต้องหรือไม่
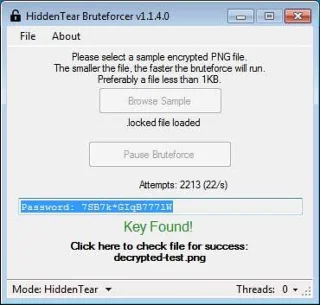
หากไฟล์ได้รับการถอดรหัสอย่างถูกต้อง คุณควรจดคีย์/รหัสผ่านที่ตรวจพบและบันทึกไว้เพื่อใช้กับตัวถอดรหัส HiddenTear ซึ่งคุณจะต้องดาวน์โหลดทันที
ตอนนี้คุณต้องดาวน์โหลดตัวถอดรหัส HiddenTear แบบสแตนด์อโลน
เมื่อคุณดาวน์โหลดไฟล์ตัวถอดรหัสลับ HiddenTear แบบสแตนด์อโลนแล้ว ให้ดับเบิลคลิกไฟล์ Hidden-tear-decrypter.exe เพื่อเริ่มโปรแกรม เมื่อเปิดตัวโปรแกรมแล้ว ให้ป้อนรหัสที่ค้นพบด้านบน
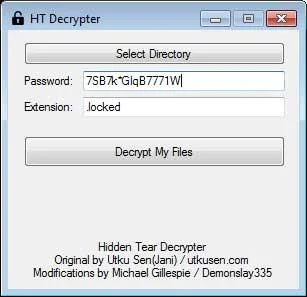
หลังจากป้อนรหัสแล้ว ให้คลิก ปุ่ม ถอดรหัสไฟล์ของฉันเพื่อเริ่มถอดรหัสไฟล์ที่เข้ารหัสโดย HiddenTear บนคอมพิวเตอร์ของคุณ เมื่อกระบวนการถอดรหัสเสร็จสิ้น โปรแกรมจะแสดงหน้าจอเพื่อระบุจำนวนไฟล์ที่ถอดรหัสได้สำเร็จ
ณ จุดนี้ คุณสามารถปิดโปรแกรมได้เนื่องจากไฟล์ของคุณถูกถอดรหัสแล้ว
ด้านบนนี้เป็นวิธีการปิดการใช้งาน HiddenTear Ransomware ด้วย HT Brute Forcer ขอให้โชคดี!
ดูเพิ่มเติม:





