
เมื่อวันที่ 8 มกราคม 2019 ผู้ใช้พบมัลแวร์ Clipper เวอร์ชันแรกใน Google Play Store โดยปลอมตัวเป็นแอปที่ไม่เป็นอันตรายเพื่อหลอกให้ผู้คนดาวน์โหลด จากนั้นเริ่มเปลี่ยนเส้นทางสกุลเงินดิจิทัลไปยังเจ้าของมัลแวร์
แต่มัลแวร์ Clipper คืออะไร มันทำงานอย่างไร และจะหลีกเลี่ยงการโจมตีจากมัลแวร์นี้ได้อย่างไร
เรียนรู้เกี่ยวกับมัลแวร์ Clipper
- มัลแวร์ Clipper คืออะไร
- คลิปเปอร์ทำงานอย่างไร
- Clipper อยู่มานานแค่ไหนแล้ว?
- แอพใดบ้างที่มี Clipper
- เพิ่มขึ้นในการโจมตี cryptocurrency
- จะหลีกเลี่ยงการโจมตีจาก Clipper ได้อย่างไร?
มัลแวร์ Clipper คืออะไร
Clipper กำหนดเป้าหมายที่อยู่กระเป๋าเงินดิจิตอลในธุรกรรมเดียว ที่อยู่กระเป๋าเงินนี้เหมือนกับหมายเลขบัญชีธนาคารในเวอร์ชันสกุลเงินดิจิทัล หากคุณต้องการให้ใครสักคนชำระเงินให้คุณด้วยสกุลเงินดิจิตอล คุณต้องระบุที่อยู่กระเป๋าสตางค์ให้พวกเขา และผู้ชำระเงินจะต้องป้อนที่อยู่นั้นลงในรายละเอียดการชำระเงินของพวกเขา
Clipper ขโมยธุรกรรม cryptocurrency โดยการแลกเปลี่ยนที่อยู่กระเป๋าเงินจริงกับที่อยู่ของกระเป๋าเงินของผู้สร้าง Clipper เมื่อผู้ใช้ชำระเงินจากบัญชีสกุลเงินดิจิตอล พวกเขาชำระเงินให้กับผู้สร้าง Clipper แทนที่จะเป็นผู้รับเดิม
นี่อาจทำให้เกิดความเสียหายทางการเงินอย่างร้ายแรงได้หากมัลแวร์จัดการขโมยธุรกรรมที่มีมูลค่าสูง
คลิปเปอร์ทำงานอย่างไร
Clipper ดำเนินการสลับนี้โดยการตรวจสอบคลิปบอร์ด (ที่จัดเก็บข้อมูลที่ถูกคัดลอก) ของอุปกรณ์ที่ติดไวรัส Clipper ทุกครั้งที่ผู้ใช้คัดลอกข้อมูล Clipper จะตรวจสอบเพื่อดูว่าคลิปบอร์ดมีที่อยู่กระเป๋าสตางค์สกุลเงินดิจิทัลหรือไม่ หากเป็นเช่นนั้น Clipper จะสลับกับที่อยู่ของผู้สร้างมัลแวร์
ตอนนี้ เมื่อผู้ใช้วางที่อยู่ พวกเขาก็จะวางที่อยู่ของผู้โจมตีแทนที่อยู่ที่ถูกต้อง
Clipper ใช้ประโยชน์จากลักษณะที่ซับซ้อนของที่อยู่กระเป๋าเงิน เหล่านี้เป็นชุดตัวเลขและตัวอักษรยาวๆ ที่ดูเหมือนสุ่มเลือก ไม่น่าเป็นไปได้อย่างยิ่งที่ผู้ชำระเงินจะรู้ว่าที่อยู่ถูกสลับ เว้นแต่พวกเขาจะใช้ที่อยู่กระเป๋าเงินหลายครั้ง
ที่แย่ไปกว่านั้นคือความซับซ้อนทำให้ผู้ใช้มีแนวโน้มที่จะคัดลอกและวางที่อยู่แทนที่จะป้อนด้วยตนเองโดยใช้แป้นพิมพ์ นั่นคือสิ่งที่ Clipper ต้องการ!
Clipper อยู่มานานแค่ไหนแล้ว?
Clipper นั้นไม่มีอะไรใหม่ ปรากฏประมาณปี 2560 และเน้นไปที่คอมพิวเตอร์ที่ใช้ Windows เป็นหลัก ตั้งแต่นั้นมา Clipper ที่กำหนดเป้าหมายไปที่ Android ได้รับการพัฒนาและจำหน่ายในตลาดมืด แอปพลิเคชันที่ติดไวรัสสามารถพบได้บนเว็บไซต์ที่ร่มรื่น
ไซต์ดังกล่าวเป็นพื้นฐานของมัลแวร์ Gooligan ในปี 2559 ซึ่งติดอุปกรณ์มากกว่า 1 ล้านเครื่อง
นี่เป็นแอปเวอร์ชันแรกบน Google Play Store ซึ่งติดไวรัส Clipper อย่างเป็นทางการ การอัปโหลดแอปที่ติดมัลแวร์ไปยัง App Store อย่างเป็นทางการได้สำเร็จถือเป็นสถานการณ์ในฝันสำหรับผู้จัดจำหน่ายมัลแวร์ แอพที่ดาวน์โหลดจาก Google Play Store ให้ความรู้สึกปลอดภัย ทำให้เชื่อถือได้มากกว่าแอพที่พบในเว็บไซต์สุ่ม
ซึ่งหมายความว่าผู้คนมักจะดาวน์โหลดและติดตั้งแอปจากที่นี่อย่างไม่ต้องสงสัย ซึ่งเป็นสิ่งที่ผู้สร้างมัลแวร์ต้องการอย่างแน่นอน
แอพใดบ้างที่มี Clipper
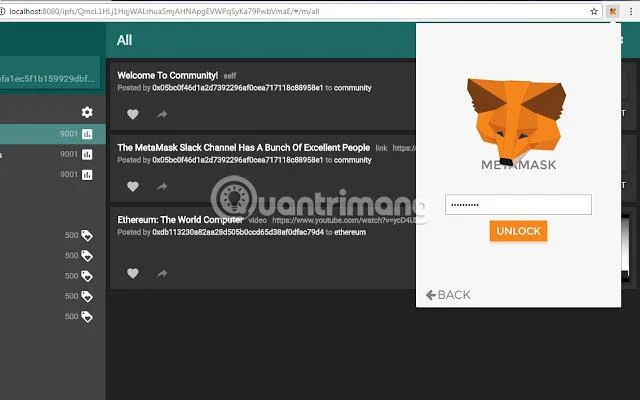
Clipper อยู่ในแอปพลิเคชันชื่อ MetaMask เป็นบริการที่เปิดใช้งานแอปพลิเคชันแบบกระจายบนเบราว์เซอร์สำหรับสกุลเงินดิจิตอล Ethereumปัจจุบัน MetaMask ไม่มีแอป Android อย่างเป็นทางการ ดังนั้นผู้สร้างมัลแวร์จึงใช้ประโยชน์จากสิ่งนี้เพื่อทำให้ผู้คนคิดว่าเวอร์ชันอย่างเป็นทางการได้รับการเผยแพร่แล้ว
แอป MetaMask ปลอมนี้ทำมากกว่าการสลับที่อยู่สกุลเงินดิจิทัลในคลิปบอร์ด นอกจากนี้ยังขอรายละเอียดบัญชี Ethereum ของผู้ใช้ซึ่งเป็นส่วนหนึ่งของการตั้งค่าบัญชีปลอม เมื่อผู้ใช้กรอกรายละเอียดแล้ว ผู้สร้างมัลแวร์จะมีข้อมูลทั้งหมดที่จำเป็นในการเข้าสู่บัญชี
โชคดีที่บริษัทรักษาความปลอดภัยค้นพบ Clipper ก่อนที่จะสร้างความเสียหายมากเกินไป แอป MetaMask ปลอมถูกอัปโหลดเมื่อวันที่ 1 กุมภาพันธ์ 2019 แต่มีการรายงานและถูกลบออกในอีกหนึ่งสัปดาห์ต่อมา
เพิ่มขึ้นในการโจมตี cryptocurrency
แม้ว่าการโจมตีประเภทนี้จะค่อนข้างใหม่ แต่ก็ไม่น่าแปลกใจนัก สกุลเงินดิจิทัลเป็นธุรกิจขนาดใหญ่ในปัจจุบัน และมาพร้อมกับศักยภาพในการสร้างรายได้มหาศาล แม้ว่าคนส่วนใหญ่จะพอใจกับการหาเงินด้วยวิธีการทางกฎหมาย แต่ก็ยังมีคนที่เลือกแสวงหาประโยชน์จากเงินจากผู้อื่นอย่างผิดกฎหมายอยู่เสมอ
สกุลเงินดิจิทัลเป็นเป้าหมายยอดนิยมของผู้สร้างมัลแวร์ทั่วโลก พวกเขาจี้โปรเซสเซอร์บนอุปกรณ์ และเปลี่ยนให้เป็นสกุลเงินดิจิทัลสำหรับตนเองโดยที่ผู้ใช้หลักตรวจพบไม่ได้
เช่นเดียวกับตัวอย่างมัลแวร์ Clipper นี้ บริษัทรักษาความปลอดภัยพบว่าผู้ขุดเหมืองสกุลเงินดิจิทัลที่ชั่วร้ายแพร่มัลแวร์ไปยังแอปใน Google Play Store ด้วยเหตุนี้ นี่อาจเป็นเพียงจุดเริ่มต้นของมัลแวร์ที่ใช้สกุลเงินดิจิทัลที่โจมตีผู้ใช้บนโทรศัพท์ Android
จะหลีกเลี่ยงการโจมตีจาก Clipper ได้อย่างไร?
นี่อาจฟังดูน่ากลัวมาก แต่การหลีกเลี่ยงการโจมตีจาก Clipper นั้นค่อนข้างง่าย Clipper ขึ้นอยู่กับผู้ใช้ที่เพิกเฉยต่อการมีอยู่ของมันและไม่สนใจสัญญาณเตือน การทำความเข้าใจวิธีการทำงานของ Clipper เป็นสิ่งสำคัญในการเอาชนะมัน เมื่ออ่านบทความนี้ คุณทำงานเสร็จไปแล้ว 90%!
ขั้นแรก ตรวจสอบให้แน่ใจว่าคุณดาวน์โหลดแอปจาก Google Play Store เสมอ แม้ว่า Google Play จะไม่สมบูรณ์แบบ แต่ก็ปลอดภัยกว่าเว็บไซต์อินเทอร์เน็ตอื่น ๆ มาก พยายามหลีกเลี่ยงไซต์ที่ทำหน้าที่เป็น App Store ของบุคคลที่สามสำหรับ Android เนื่องจากไซต์เหล่านี้มีแนวโน้มที่จะมีมัลแวร์มากกว่า Google Play
เมื่อดาวน์โหลดแอปบน Google Play ให้ตรวจสอบยอดดาวน์โหลดของแอปอีกครั้งก่อนทำการติดตั้ง หากแอปมีมาเป็นเวลานานและมีจำนวนการดาวน์โหลดน้อย การดาวน์โหลดอาจมีความเสี่ยง ในทำนองเดียวกัน หากแอปอ้างว่าเป็นบริการยอดนิยมเวอร์ชันมือถือ ให้ตรวจสอบชื่อนักพัฒนาอีกครั้ง
หากชื่อแตกต่าง (แม้จะแตกต่างเพียงเล็กน้อย) จากชื่อผู้พัฒนาอย่างเป็นทางการ นั่นอาจเป็นสัญญาณเตือนที่สำคัญว่ามีบางอย่างไม่ถูกต้อง
แม้ว่าโทรศัพท์จะติด Clipper แต่ผู้ใช้สามารถหลีกเลี่ยงการโจมตีได้โดยใช้ความระมัดระวังมากขึ้น ตรวจสอบที่อยู่กระเป๋าสตางค์ทุกอันที่จะถูกวางอีกครั้งเพื่อให้แน่ใจว่าไม่มีการเปลี่ยนแปลงกลางคัน หากที่อยู่ที่คุณวางแตกต่างจากที่อยู่ที่คัดลอก แสดงว่า Clipper กำลังซุ่มซ่อนอยู่ในระบบ
เรียกใช้การสแกนไวรัส Android เต็มรูปแบบ และลบแอปที่ร่มรื่นที่เพิ่งติดตั้งไป
Clipper อาจเป็นอันตรายต่อใครก็ตามที่จัดการกับสกุลเงินดิจิตอลจำนวนมาก ลักษณะที่ซับซ้อนของที่อยู่กระเป๋าเงิน รวมกับแนวโน้มทั่วไปของผู้ใช้ในการคัดลอกและวาง ทำให้ Clipper มีโอกาสถูกโจมตี
หลายคนอาจไม่รู้ด้วยซ้ำว่าตนทำอะไรไปจนสายเกินไป!
โชคดีที่การกำจัดมัลแวร์ Clipper นั้นง่ายดาย: อย่าดาวน์โหลดแอปที่น่าสงสัยและตรวจสอบลิงก์กระเป๋าเงินทั้งหมดอีกครั้งก่อนที่จะยืนยันธุรกรรม





