
ความปลอดภัยเป็นสิ่งสำคัญของเว็บไซต์ โดยเฉพาะการดำเนินการอีคอมเมิร์ซ
มีช่วงเวลาที่ผู้คนและบริษัทต่างๆ ตกอยู่ในชะตากรรมเกือบทั้งหมด และได้แต่หวังว่าจะไม่มีใครแฮ็กเนื้อหาของตนหรือติดตั้งมัลแวร์บนเว็บไซต์ของตน
แต่นั่นก็เป็นเพียงเรื่องในอดีต เนื่องจากจำนวนและความถี่ของการโจมตีซึ่งหมายถึงว่าเป็นภัยคุกคามอย่างต่อเนื่องกำลังเพิ่มขึ้นอย่างรวดเร็ว ยิ่งเว็บไซต์ประสบความสำเร็จมากเท่าใด ความเสี่ยงที่จะถูกแฮ็กก็จะยิ่งสูงขึ้นเท่านั้น
แล้วมีวิธีใดบ้างในการปกป้องเว็บไซต์และลดโอกาสที่เว็บไซต์จะถูกแฮ็กหรือเปลี่ยนแปลงเพื่อวัตถุประสงค์ที่ชั่วร้ายได้อย่างไร
อย่างไรก็ตาม ก่อนที่จะเรียนรู้เกี่ยวกับเรื่องนั้น ผู้อ่านจำเป็นต้องเข้าใจระดับความปลอดภัยขั้นพื้นฐานที่สุด ซึ่งเป็นระดับที่เว็บไซต์จำนวนมากถูกแฮ็ก แม้กระทั่งเว็บไซต์ที่โฮสต์บนเซิร์ฟเวอร์ที่ปลอดภัยก็ตาม
การดูแลความปลอดภัยของเว็บไซต์
แนวป้องกันแรก
แม้ว่าบางบริษัทยังคงยืนกรานที่จะโฮสต์เว็บไซต์ของตนเอง แต่เว็บไซต์ธุรกิจส่วนใหญ่จะอยู่บนเซิร์ฟเวอร์ที่ปลอดภัยจากบริการเว็บโฮสติ้ง
เมื่อเลือกผู้ให้บริการโฮสติ้งผู้ใช้จะต้องกำหนดระบบปฏิบัติการที่ระบบกำลังทำงานอยู่ (Windows Server, Linux หรือ Unix) และกำหนดโปรโตคอลความปลอดภัยที่จำเป็น
มีเพียงผู้ดูแลระบบที่รับผิดชอบในการจัดการเว็บไซต์เท่านั้นที่สามารถเปลี่ยนโครงสร้างไฟล์บนเว็บไซต์ได้
ในกรณีที่มีคนรู้รายละเอียดบัญชีผู้ดูแลระบบมากเกินไปและรหัสผ่านไม่ได้เปลี่ยนเป็นประจำ ถ้ามี การติดตั้ง คีย์ล็อกเกอร์ไว้ในเครื่องเครื่องใดเครื่องหนึ่งที่ผู้ดูแลระบบใช้ รหัสผ่านเข้าสู่ระบบจะถูกเปิดเผย
แต่พูดตามตรง การจำรหัสผ่านโดยการเขียนลงในบันทึกถือเป็นเรื่องปกติในสำนักงาน
การรักษาความปลอดภัยรหัสผ่านเหล่านี้เป็น "แนวป้องกัน" ประการแรก หากปราศจากสิ่งนั้น อะไรก็ตามที่คนทำไปแล้วสามารถยกเลิกได้อย่างง่ายดายโดยคนเลว
มีสองบทเรียนที่ต้องจำเป็นอันดับแรกเกี่ยวกับความปลอดภัยของเว็บไซต์:
- เครือข่ายที่สร้างเว็บไซต์จะต้องมีการรักษาความปลอดภัยอย่างดี
- ไม่สามารถปรับปรุงความปลอดภัยได้โดยการเขียนรหัสผ่านและวางไว้ในตำแหน่งที่มองเห็นได้
ด่านตรวจสอบความปลอดภัย
การทดสอบความปลอดภัยบนเว็บไซต์เป็นแนวทางที่ค่อนข้างง่ายที่เจ้าหน้าที่ไอทีสามารถทำได้ โดยใช้เครื่องมือซอฟต์แวร์ที่เหมาะสม นอกจากนี้ คุณยังสามารถทำสัญญากับบุคคลที่สามเพื่อทำการสแกนเว็บไซต์แบบเต็มและระบุจุดอ่อนที่อาจเกิดขึ้นซึ่งจำเป็นต้องได้รับการดูแล
หากคุณใช้บริการเว็บโฮสติ้ง ผู้ให้บริการของคุณอาจแนะนำเครื่องมือรักษาความปลอดภัยเพื่อให้แน่ใจว่าเว็บไซต์ของคุณปลอดภัยตั้งแต่เริ่มต้น
นอกจากนี้ ผู้จำหน่ายหลายรายยังเสนอแพ็คเกจการรักษาความปลอดภัยของเว็บไซต์ ซึ่งสัญญาว่าจะตอบสนองต่อภัยคุกคามอย่างรวดเร็วและลดการโจมตีแบบปฏิเสธการให้บริการ นี่เป็นการลงทุนที่เหมาะสม เว้นแต่คุณจะมีเพียงบล็อกส่วนตัวเล็กๆ เท่านั้น
ราคาของบริการเหล่านี้ไม่สูงเกินไป เมื่อพิจารณาถึงจำนวนเงินที่สูญเสียไปเมื่อเว็บไซต์ล่มในช่วงเวลาหนึ่งๆ โดยเฉพาะอย่างยิ่งสำหรับบริการอีคอมเมิร์ซ
ไม่ว่าจะใช้วิธีใดก็ตาม การสแกนความปลอดภัยจะต้องดำเนินการเป็นประจำเพื่อระบุภัยคุกคามใหม่ที่อาจเกิดขึ้นเมื่อปรากฏและจัดการกับภัยคุกคามนั้นทันที กล่าวคือ
ข้อกังวลทั่วไป
รูปแบบการโจมตีที่พบบ่อยที่สุดที่เว็บไซต์พบคือ:
- การปฏิเสธการให้บริการแบบกระจาย (DDoS) - คอมพิวเตอร์ระยะไกลจำนวนมากซึ่งมักติดโทรจัน ทำงานบนเว็บไซต์ส่งคำขออย่างต่อเนื่อง และเซิร์ฟเวอร์ไม่สามารถรองรับจำนวนคำขอได้
- การติดมัลแวร์ - อย่างไรก็ตาม ไฟล์ที่มีโค้ดที่เป็นอันตรายจะถูกวางไว้บนเว็บไซต์โดยมีจุดประสงค์ที่จะอัปโหลดให้กับทุกคนที่เข้าชม
- การแทรก SQL - รหัสที่เป็นอันตรายจะถูกแทรกลงในแบบฟอร์มหรืออินพุต จากนั้นฐานข้อมูล SQL จะดำเนินการบนเซิร์ฟเวอร์ รหัสนี้สามารถอนุญาตให้เข้าถึงข้อมูลลูกค้าหรือเปิดเครื่องสำหรับการเข้าถึงจากภายนอก
- กำลังดุร้าย - ช่องโหว่ในระบบปฏิบัติการทำให้เกิดการโจมตีซ้ำๆ ซึ่งนำไปสู่การรีเซ็ต และการเปิดพอร์ตสำหรับการโจมตีครั้งถัดไป เนื่องจากความซับซ้อนของระบบปฏิบัติการสมัยใหม่ จึงมักพบช่องโหว่ใหม่ๆ บ่อยครั้ง
- การเขียนสคริปต์ข้ามไซต์ - วิธีการแฮ็กนี้จะเปลี่ยนเส้นทางเบราว์เซอร์ไปยังเว็บไซต์อื่นหรือแทนที่เนื้อหาบนเว็บไซต์ที่ถูกแฮ็กโดยที่ผู้เยี่ยมชมไม่ทราบ
- การโจมตีแบบซีโร่เดย์-สิ่งเหล่านี้เป็นการโจมตีแบบใหม่และยากต่อการป้องกันการโจมตีที่ใช้จุดอ่อนที่ไม่ค่อยมีใครรู้จัก เวลาระหว่างการค้นพบช่องโหว่และเวลาที่ได้รับการแก้ไขเป็นสิ่งสำคัญ และฟีเจอร์เซิร์ฟเวอร์บางอย่างสามารถปิดใช้งานได้ชั่วคราวจนกว่าจะมีการแก้ไข
จุดอ่อนในการออกแบบ
แม้ว่าเว็บไซต์หลายแห่งจะใช้งานฟีเจอร์ต่อไปนี้ได้ แต่ก็เป็นสาเหตุของปัญหาด้านความปลอดภัยหลายประการเช่นกัน:
- แบบฟอร์ม - สิ่งใดก็ตามที่จัดการอินพุตบนเซิร์ฟเวอร์ถือเป็น “ช่องโหว่” ที่อาจเกิดขึ้นสำหรับโค้ดที่เป็นอันตราย และสามารถใช้เพื่อดึงข้อมูลผู้ใช้ได้
- ฟอรัม - การวางสคริปต์และการเปลี่ยนเส้นทางผู้ใช้ไปยังเว็บไซต์ที่แพร่กระจายมัลแวร์เป็นเพียงปัญหาที่อาจเกิดขึ้นในฟอรัมที่ผู้ใช้สร้างขึ้น
- เข้าสู่ระบบโซเชียล - การใช้บัญชี Facebook หรือ Googleเพื่อเข้าสู่ระบบเว็บไซต์นั้นรวดเร็วและง่ายดาย แต่ก็อาจเป็นสาเหตุที่ทำให้บัญชีเหล่านี้ถูกแฮ็กได้เช่นกัน
- อีคอมเมิร์ซ - อาชญากรได้กลิ่นเงิน และแฮกเกอร์จะใช้ความพยายามมากขึ้นในการแฮ็กเว็บไซต์อีคอมเมิร์ซ
- เนื้อหาที่ไม่สามารถควบคุมได้ - หากคุณจัดหาข่าวสารและบทความจากเว็บไซต์อื่น ไซต์ของคุณจะขึ้นอยู่กับมาตรการรักษาความปลอดภัยของเว็บไซต์เหล่านั้น ไม่ว่าจะเป็นอะไรก็ตาม
แน่นอนว่าการลบฟังก์ชันการทำงานทั้งหมดนี้ออกจากเว็บไซต์จะทำให้ผู้เข้าชมไม่ดึงดูดผู้เข้าชม มีความจำเป็นต้องตัดสินใจว่าองค์ประกอบใดที่จะเตรียมใช้งานและมีจุดประสงค์เพื่อบรรเทาปัญหาด้านความปลอดภัยที่เกี่ยวข้องอย่างไร
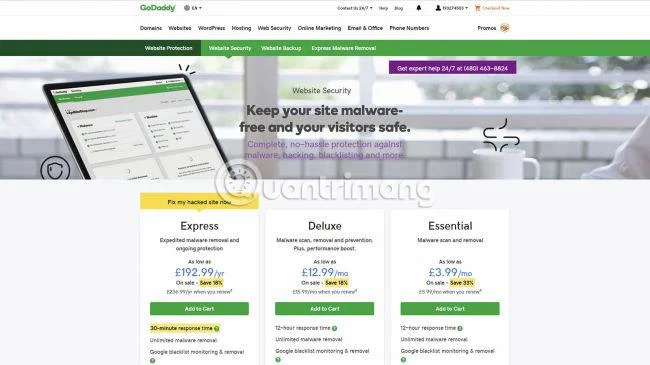
มีมาตรการป้องกันที่เหมาะสม
ไม่มีวิธีรับประกันว่าเว็บไซต์ของคุณจะไม่มีวันถูกแฮ็ก สุดท้ายนี้ คุณสามารถลองแฮ็กเว็บไซต์ของคุณเองและรับรองว่าคุณจะสามารถกู้คืนจากปัญหาต่างๆ ได้อย่างรวดเร็ว
ระดับความพยายามในการรักษาความปลอดภัยที่แน่นอนเป็นสิ่งที่ทุกบริษัทต้องเผชิญ แต่สำหรับผู้ที่ขายทางออนไลน์ รายละเอียดส่วนบุคคลและการเงินของลูกค้าจะต้องปลอดภัย 100% สินค้ามีความปลอดภัย
บริษัทและองค์กรหลายแห่งถูกขโมยข้อมูลลูกค้าทั้งหมด ซึ่งจะนำไปใช้ในการปลอมข้อมูลประจำตัว ซึ่งมีผลกระทบที่มีราคาแพงมาก
ไม่ว่าจะเลือกระดับการป้องกันและการเฝ้าระวังระดับใดก็ตามจะต้องเหมาะสมกับวัตถุประสงค์ สุดท้ายนี้ ให้พิจารณาว่ามีมาตรการรักษาความปลอดภัยที่ดีกว่าโดยเสียค่าใช้จ่ายน้อยที่สุดหรือไม่
หวังว่าคุณจะพบวิธีแก้ปัญหาที่ถูกต้อง!
ดูเพิ่มเติม:





