
ในบทความก่อนหน้านี้ เราได้เรียนรู้เกี่ยวกับ ข้อผิดพลาด XSS (Cross Site Scripting) และการใช้ประโยชน์ที่แท้จริงของ XSS Reflected มี XSS อีกประเภทหนึ่งที่ถือว่าอันตรายกว่า: XSS ที่เก็บไว้
ต่างจาก Reflected ซึ่งโจมตีเหยื่อเพียงไม่กี่รายที่เป็นเป้าหมายของแฮกเกอร์โดยตรง Stored XSS มุ่งเป้าไปที่เหยื่อมากกว่า ข้อผิดพลาดนี้เกิดขึ้นเมื่อเว็บแอปพลิเคชันไม่ตรวจสอบข้อมูลอินพุตอย่างละเอียดก่อนที่จะบันทึกลงในฐานข้อมูล (ในที่นี้ฉันใช้แนวคิดนี้เพื่ออ้างถึงฐานข้อมูล ไฟล์ หรือพื้นที่อื่น ๆ ที่เก็บข้อมูลแอปพลิเคชัน เว็บ)
ด้วยเทคนิค Stored XSS แฮกเกอร์จะไม่ใช้ประโยชน์จากมันโดยตรง แต่ต้องทำอย่างน้อย 2 ขั้นตอน
ขั้นแรก แฮกเกอร์ใช้จุดป้อนข้อมูลที่ไม่มีการกรอง (แบบฟอร์ม อินพุต พื้นที่ข้อความ...) เพื่อแทรกโค้ดที่เป็นอันตรายลงในฐานข้อมูล
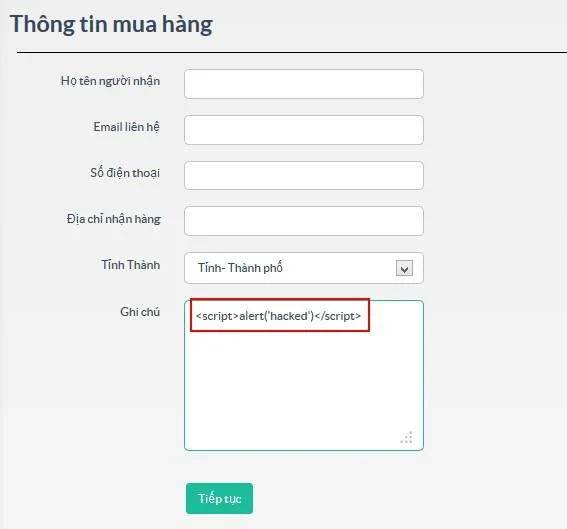
ถัดไป เมื่อผู้ใช้เข้าถึงเว็บแอปพลิเคชันและดำเนินการที่เกี่ยวข้องกับข้อมูลที่บันทึกไว้นี้ รหัสของแฮ็กเกอร์จะถูกดำเนินการบนเบราว์เซอร์ของผู้ใช้
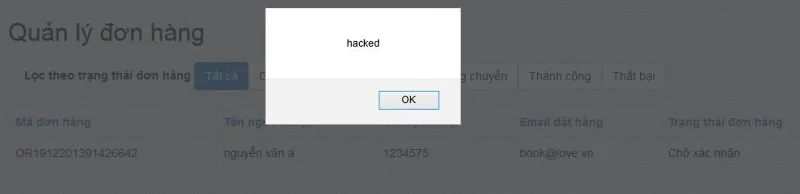
เมื่อมาถึงจุดนี้ ดูเหมือนว่าแฮกเกอร์จะบรรลุเป้าหมายของเขาแล้ว ด้วยเหตุนี้ เทคนิค Stored XSS จึงถูกเรียกว่า XSS ลำดับที่สอง
สถานการณ์การแสวงหาผลประโยชน์อธิบายไว้ดังต่อไปนี้:
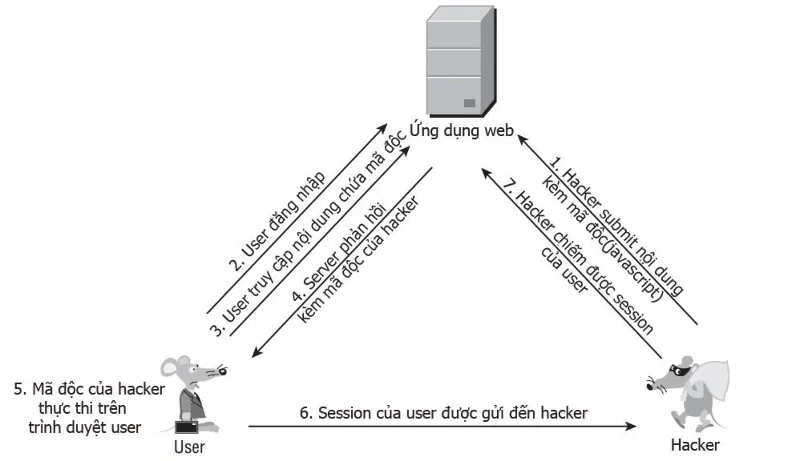
XSS แบบสะท้อนและ XSS ที่จัดเก็บมีความแตกต่างที่สำคัญสองประการในกระบวนการโจมตี
- ขั้นแรก เพื่อใช้ประโยชน์จาก Reflected XSS แฮ็กเกอร์จะต้องหลอกให้เหยื่อเข้าถึง URL ของเขา ไม่จำเป็นต้องทำเช่นนี้สำหรับ Stored XSS หลังจากใส่รหัสอันตรายลงในฐานข้อมูลของแอปพลิเคชันแล้วแฮกเกอร์ก็ต้องรอให้เหยื่อเข้าถึงได้โดยอัตโนมัติ สำหรับผู้ที่ตกเป็นเหยื่อ นี่เป็นเรื่องปกติโดยสิ้นเชิง เพราะพวกเขาไม่รู้ว่าข้อมูลที่พวกเขาเข้าถึงนั้นติดไวรัส
- ประการที่สอง เป้าหมายของแฮ็กเกอร์จะบรรลุเป้าหมายได้ง่ายขึ้น หากในขณะที่ถูกโจมตี เหยื่อยังอยู่ในเซสชันของเว็บแอปพลิเคชัน ด้วย Reflected XSS แฮ็กเกอร์สามารถโน้มน้าวหรือหลอกให้เหยื่อเข้าสู่ระบบและเข้าถึง URL ที่เขาให้ไว้เพื่อรันโค้ดที่เป็นอันตราย แต่ Stored XSS นั้นแตกต่างออกไป เนื่องจากโค้ดที่เป็นอันตรายถูกจัดเก็บไว้ในฐานข้อมูลบนเว็บ ดังนั้นเมื่อใดก็ตามที่ผู้ใช้เข้าถึงฟังก์ชันที่เกี่ยวข้อง โค้ดที่เป็นอันตรายจะถูกดำเนินการ และเป็นไปได้มากว่าฟังก์ชันเหล่านี้จำเป็นต้องมีการตรวจสอบสิทธิ์ เข้าสู่ระบบก่อน จึงเห็นได้ชัดเจนในช่วงเวลานี้ ผู้ใช้ยังอยู่ในเซสชัน
จากสิ่งเหล่านี้ จะเห็นได้ว่า Stored XSS มีอันตรายมากกว่า Reflected XSS มาก ผู้ที่ได้รับผลกระทบอาจเป็นผู้ใช้เว็บแอปพลิเคชันนั้นทั้งหมด และหากเหยื่อมีบทบาทด้านการบริหาร ก็มีความเสี่ยงที่จะถูกขโมยเว็บเช่นกัน





