
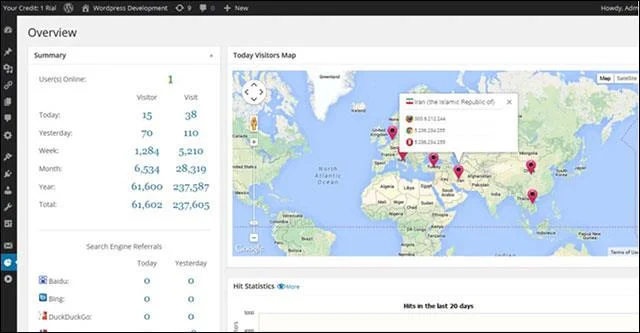
พบข้อบกพร่องนี้ในปลั๊กอิน WP Statistics ยอดนิยม ซึ่งช่วยให้ผู้ดูแลระบบไซต์สามารถรับข้อมูลโดยละเอียดเกี่ยวกับจำนวนผู้ใช้ออนไลน์บนไซต์ การเข้าชม จำนวนผู้เยี่ยมชม และสถิติของไซต์
ค้นพบโดยทีม Sucuri ปลั๊กอิน WP Statistics มีช่องโหว่ SQL Injection ที่ช่วยให้ผู้โจมตีจากระยะไกลสามารถขโมยข้อมูลที่ละเอียดอ่อนจากฐานข้อมูลข้อมูลเว็บไซต์และสามารถเข้าถึงเว็บไซต์ได้โดยใช้บัญชีที่ลงทะเบียนเพียงบัญชีเดียว
SQL Injection เป็นข้อผิดพลาดของเว็บแอปพลิเคชันที่อนุญาตให้แฮกเกอร์แทรกโค้ด SQL (Structured Query Language) ลงในข้อมูลอินพุตของเว็บเพื่อกำหนดโครงสร้างและตำแหน่งของฐานข้อมูลสำคัญ และท้ายที่สุดก็อนุญาตให้ขโมยข้อมูลจากที่นั่นได้
ช่องโหว่ SQL Injection อาจอยู่ในหลายฟังก์ชัน รวมถึง wp_statistics_searchengine_query()
“ช่องโหว่นี้เกิดจากการขาดการควบคุมข้อมูลที่ผู้ใช้ให้ไว้ คุณสมบัติบางอย่างของรหัสย่อ wpstatistics ถูกละเลย แทนที่จะได้รับการยอมรับว่าเป็นพารามิเตอร์สำหรับฟังก์ชันที่สำคัญ” นักวิจัยกล่าว “หนึ่งในฟังก์ชันที่มีช่องโหว่คือคำค้นหา wp_statistics_searchengine_query() ในไฟล์ include/functions/functions.php ซึ่งเข้าถึงได้ผ่าน WordPress AJAX ต้องขอบคุณ wp_ajax_parse_media_shortcode()”
ฟังก์ชันนี้จะไม่ตรวจสอบสิทธิ์เพิ่มเติม ซึ่งจะช่วยให้ผู้เยี่ยมชมเว็บไซต์สามารถเรียกใช้รหัสย่อและแทรกโค้ดที่เป็นอันตรายลงในแอตทริบิวต์ได้ นักวิจัยที่ Sucuri รายงานข้อผิดพลาดนี้ให้กับทีม WP Statistics และทีมงานได้แก้ไขช่องโหว่ในเวอร์ชันล่าสุด 12.0.8 ดังนั้นหากคุณใช้เวอร์ชันที่มีช่องโหว่และเว็บไซต์ของคุณอนุญาตให้ผู้ใช้ลงทะเบียนได้ ให้ติดตั้งเวอร์ชันล่าสุดอย่างรวดเร็ว





