Dışarıdaki bir bilgisayara veya sunucuya mı bağlanmanız gerekiyor yoksa size bağlanması için başka bir bilgisayara veya sunucuya mı ihtiyacınız var? Linux kullanıyorsanız, doğru bağlantı noktasının açık olduğundan emin olmanız gerekir.
Diğer işletim sistemlerinde genellikle bunun için bazı grafiksel araçlar bulunurken, Linux o kadar basit değildir. Aşağıda Linux'ta bağlantı noktalarının nasıl açılacağı konusunda size yol göstereceğiz.
Port Nedir ve Neden Açmam Gerekir?
Bağlantı noktası, ağdaki bir bitiş noktasıdır. Belirli bir odaya veya dış dünyaya açılan bir kapı gibi düşünün, ancak bilgisayarınızda. İnternette yaptığınız her şey belirli bir bağlantı noktası veya bir dizi bağlantı noktası kullanır.
Örneğin kendi Minecraft sunucunuzu çalıştırmak istediğinizi varsayalım. Bunu yapmak için, kullanıcıların bağlanabileceği bir bağlantı noktası açmanız gerekir. Aynısı, kendi web, posta veya FTP sunucunuzu çalıştırmak için de geçerlidir.
Bağlantı noktaları, ağa bağlı tüm cihazlarda standart hale getirilmiştir. İlk 1.024 bağlantı noktası (0'dan 1023'e kadar) iyi bilinen bağlantı noktası numaraları olarak adlandırılır . HTTP ve HTTP (sırasıyla 80 ve 443 numaralı bağlantı noktası) ve SSH (22 numaralı bağlantı noktası) gibi en sık kullanılan hizmetler için ayrılmıştır.
1024'ün üzerindeki bağlantı noktası numaralarına geçici bağlantı noktaları denir ve genellikle çevrimiçi oyunlarınız, özel web sunucularınız vb. için kullanmanız için mevcuttur. 1024 ile 49151 arasındaki port numaralarına kayıtlı veya kullanıcı portları denirken, 49152 ile 65535 arasındakiler dinamik veya özel portlar olarak bilinir .
Linux'ta Açık Bağlantı Noktalarını Listeleme
Linux'ta bir bağlantı noktası açmaya başlamadan önce, kullanımda olmadığından emin olmalısınız. Bunu , çoğu Linux dağıtımında bulunan netstat komutunu kullanarak gerçekleştirebilirsiniz . Dağıtımınızda netstat yoksa bunun yerine ss kullanabilirsiniz .
netstat -lntu
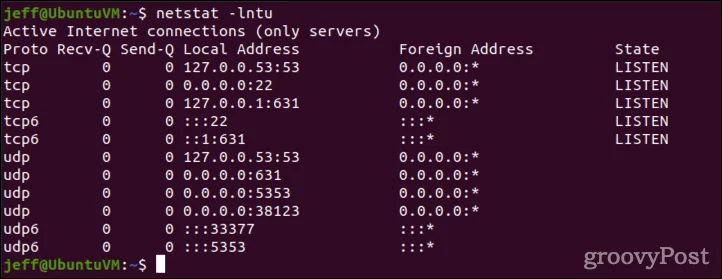
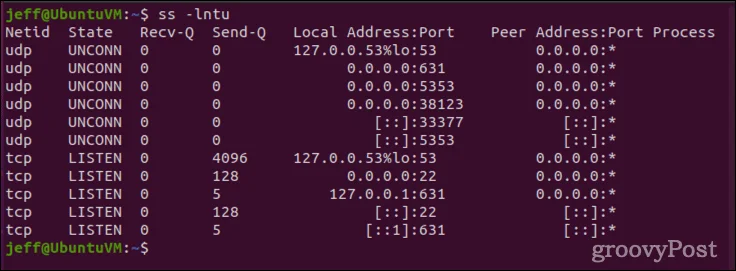
Bu, tüm dinleme soketlerini ( -l ) bağlantı noktası numarasıyla ( -n ) yazdıracaktır. TCP bağlantı noktalarını ( -t ) ve UDP'yi ( -u ) içerir. Sisteminizde netstat yoksa , aynı parametrelerle ss kullanın .
ss -lntu

Linux'ta Bağlantı Noktaları Nasıl Açılır
Bu örnek için, 4000 numaralı bağlantı noktasını TCP bağlantılarına açmak istediğimizi varsayacağız. Öncelikle portun kullanımda olmadığından emin olmamız gerekiyor. Bunu netstat veya ss üzerinden yapıyoruz .
netstat -na | grep :4000 ss -na | grep :4000
Çıktının boş olduğunu varsayarsak, sistemin güvenlik duvarına uygun bağlantı noktası kurallarını ekleyebiliriz. Bunun için yöntemler, dağıtımınıza ve daha yeni ufw güvenlik duvarı mı yoksa güvenlik duvarı mı kullandığına bağlı olarak değişecektir . Ubuntu , ufw'yi tercih ederken, CentOS genellikle bunun yerine firewalld kullanır. Tabii ki, hala eski iptables güvenlik duvarını kullanan bazı Linux dağıtımları var.
Ubuntu Kullanıcıları ve Diğer ufw Güvenlik Duvarı Tabanlı Sistemler için
Eski iptables güvenlik duvarını kullanmak yerine Ubuntu ve diğer bazı dağıtımlar ufw kullanır . Bu sistemler altında aşağıdaki komut portu açacaktır.
sudo ufw allow 4000
Sonraki birkaç adımı atlayın ve çalıştığından emin olmak için yeni açılan bağlantı noktanızı test edin.
CentOS ve Diğer güvenlik duvarı tabanlı Sistemleri Kullanarak Linux'ta Bağlantı Noktaları Nasıl Açılır
Sisteminiz firewalld kullanıyorsa , en iyi seçeneğiniz kuralları güncellemek için firewall-cmd komutunu kullanmaktır.
sudo firewall-cmd --add-port=4000/tcp
Bu kalıcı bir değişiklik olmayacak, ancak bağlantı noktasını test ettikten sonra yeniden başlattıktan sonra kuralların nasıl kalıcı hale getirileceğini ele alacağız.
Diğer Linux Dağıtımları için
Linux sisteminizde ufw veya firewalld yoksa iptables kullanmanız gerekir . Kurulu değilse, devam edin ve seçtiğiniz paket yöneticinizi kullanarak alın. Kurulduktan sonra, bu komutlar 4000 numaralı bağlantı noktasını açacaktır:
sudo iptables -A INPUT -p tcp --dport 4000 -j ACCEPT sudo service iptables restart
Sisteminiz systemctl kullanıyorsa , ikinci komutu şununla değiştirin:
sudo systemctl restart iptables
Yeni Açılan Bağlantı Noktalarını Bağlantılar İçin Test Etme
Ardından, bağlantıları kabul ettiğinden emin olmak için bağlantı noktasını test etmeliyiz. Bunu, bağlantı noktasını dinlemek için netcat ( nc ) kullanarak ve ardından ona telnet yapmaya çalışarak yaparız.
İlk önce bir terminal penceresi açın ve şu komutu verin:
sudo ls | nc -l -p 4000
Çalışır halde bırakın (dinlerken) ve ikinci bir terminal penceresi açın. Bu pencerede, bağlantıyı test etmek için telnet kullanacaksınız. Telnet kurulu değilse, bunu paket yöneticinizi kullanarak yapın.
telnet [hostname/IP address] [port number]
[hostname/IP address] öğesini sisteminizin IP adresiyle ve [port number] öğesini açtığınız bağlantı noktası numarasıyla değiştirin .
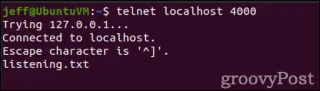
telnet localhost 4000
nc ile açık bir bağlantı olduğunu gösteren aşağıdaki gibi bir çıktı görmelisiniz .

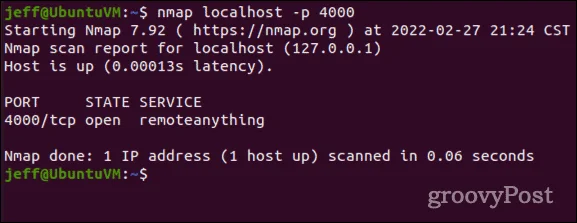
Portun açık olduğunu nmap kullanarak da gösterebiliriz . Yine, komut henüz yüklenmemişse, onu almak için paket yöneticinizi kullanın.
nmap localhost -p 4000

nmap'in yalnızca bağlantıları dinleyen açık bağlantı noktalarını listeleyeceğini unutmayın . Bu yüzden, o portu dinlemek için test için netcat kullanıyoruz. Aksi takdirde, bağlantı noktası açık olarak kaydedilmeyecektir.
Yeni Açtığım Porta Bağlanamıyorum Şimdi Ne Olacak?
Yukarıdaki tüm adımları uygularsanız ve bağlantı noktasıyla bağlantı kuramıyorsanız, yazınızı iki kez kontrol edin. Her şeyi doğru girdiğinizden eminseniz, ağ yönlendiricinizi trafiğe izin verecek şekilde yeniden yapılandırmanız gerekebilir.
Her ağ yönlendiricisinin farklı yapılandırma ekranları olduğundan, belirli ekipmanınız için destek sayfalarına veya kullanım kılavuzuna başvurmalısınız. Yönlendiricinin kullanabileceği herhangi bir yerleşik güvenlik duvarının yanı sıra bağlantı noktası iletme veya bağlantı noktası eşleme ayarlarını kontrol etmeniz gerekir.
Linux'ta Kalıcı Olarak Bir Bağlantı Noktası Nasıl Açılır
Açık bağlantı noktanızı test ettikten ve çalıştığından emin olduktan sonra, muhtemelen değişikliği kalıcı yapmak isteyeceksiniz. Aksi takdirde, değişiklikler yeniden başlatmanın ardından değişmeyebilir. Bir Ubuntu kullanıcısıysanız veya başka bir şekilde ufw güvenlik duvarını kullanıyorsanız, bunun için endişelenmenize gerek yok. ufw kuralları yeniden başlatma sırasında sıfırlanmaz .
Güvenlik duvarı kullanıcıları için
Firewalld ile yeniden başlatma sonrasında bir bağlantı noktası kuralının sabit kalmasını sağlamak kolaydır . Sadece ilk komutunuza —permanent bayrağını ekleyin ve başlangıçta Linux sisteminizin güvenlik duvarı kurallarına dahil edilecektir.
sudo firewall-cmd --add-port=4000/tcp --permanent
Hala iptables kullanıyorsanız
iptables güvenlik duvarı çok daha zahmetlidir (belki de firewalld veya ufw'ye yükseltmek için iyi bir neden ) . iptables'ta bir bağlantı noktasını "kalıcı olarak" açmak için , yardımcı olması için iptables-persistent paketini yükleyebilirsiniz .
iptables-persistent'ı Debian tabanlı bir sisteme ilk kurduğunuzda , mevcut kurallarınızı /etc/iptables/rules.v4 veya /etc/iptables/rules.v6 dizinine kaydeder . Yeni kurallar eklemek için aşağıdaki komutu vereceksiniz:
sudo iptables-save > /etc/iptables/rules.v4
VEYA
sudo iptables-save > /etc/iptables/rules.v6
RPM tabanlı Linux dağıtımları çalıştıranlar için durum biraz farklıdır. Pakete iptables-services adı verilir ve kaydetme dosyaları /etc/sysconfig/iptables ve /etc/sysconfig/ip6tables şeklindedir .
RPM tabanlı dağıtımlarda IPv6 portları için kullanılan farklı bir komut da vardır. Kurallarınızı kaydetme, şu iki komuttan biri kullanılarak yapılır:
sudo iptables-save > /etc/sysconfig/iptables sudo ip6tables-save > /etc/sysconfig/iptables
Port Kullanımınızı İzlediğinizden Emin Olun
Zaman geçtikçe sunucu ihtiyaçlarınız değişebilir. Linux makinenizdeki kullanıcı hesaplarını yakından takip etmeniz gerektiği gibi , açık portlarınızı da düzenli olarak denetlemelisiniz. Artık gerekmeyen tüm açık bağlantı noktalarını kapatın. Parolanızı düzenli olarak değiştirmenin yanı sıra , bu, sisteme izinsiz girişlerden ve güvenlik açıklarından kaçınmanıza yardımcı olacak iyi bir güvenlik uygulamasıdır.