
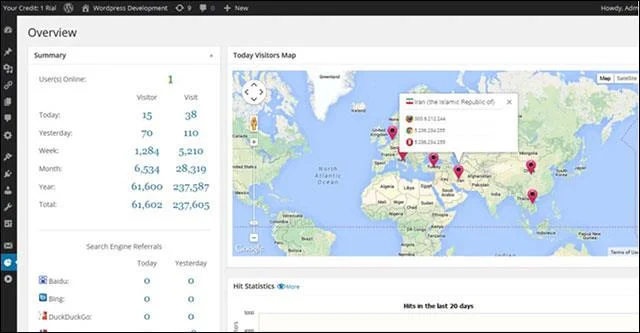
このバグは、サイト管理者がサイト上のオンライン ユーザー数、訪問者数、訪問者数、サイト統計に関する詳細情報を取得できる非常に人気のあるプラグイン WP Statistics で発見されました。
Sucuri チームによって発見された WP Statistics プラグインには SQL インジェクションの脆弱性があり、リモートの攻撃者が 1 つの登録アカウントを使用するだけで、データベースの Web サイト データから機密情報を盗み、Web サイトにアクセスできるようになります。
SQL インジェクションは、ハッカーが SQL (構造化照会言語) コードを Web 入力データに挿入して主要なデータベースの構造と場所を特定し、最終的にそこから情報を盗むことを可能にする Web アプリケーション エラーです。
SQL インジェクションの脆弱性は、wp_statistics_searchengine_query() などの複数の関数に存在する可能性があります。
「この脆弱性は、ユーザーが提供するデータを制御できないことが原因です。wpstatistics ショートコードの一部のプロパティは、重要な関数のパラメータとして認識されずに無視されました」と研究者らは述べています。「脆弱な関数の 1 つは、includes/functions/functions.php ファイル内の wp_statistics_searchengine_query() 検索クエリで、wp_ajax_parse_media_shortcode() のおかげで WordPress AJAX 経由でアクセスされます。」
この関数は、Web サイト訪問者がショートコードを実行して属性に悪意のあるコードを挿入することを可能にする追加の権限をチェックしません。Sucuri の研究者はこのバグを WP Statistics チームに報告し、チームは最新バージョン 12.0.8 の脆弱性にパッチを当てました。したがって、脆弱なバージョンを使用していて、Web サイトでユーザー登録が許可されている場合は、すぐに最新バージョンをインストールしてください。





