
이 버그는 사이트 관리자가 사이트의 온라인 사용자 수, 방문 수, 방문자 수 및 사이트 통계와 관련된 자세한 정보를 얻을 수 있는 매우 인기 있는 플러그인인 WP Statistics에서 발견되었습니다.
Sucuri 팀이 발견한 WP Statistics 플러그인에는 등록된 단일 계정만으로 원격 공격자가 데이터베이스 웹 사이트 데이터에서 중요한 정보를 훔치고 웹 사이트에 액세스할 수 있는 SQL 주입 취약점이 있습니다.
SQL 주입은 해커가 웹 입력 데이터에 SQL(Structured Query Language) 코드를 주입하여 주요 데이터베이스의 구조와 위치를 파악하고 궁극적으로 그곳에서 정보를 훔칠 수 있도록 하는 웹 애플리케이션 오류입니다.
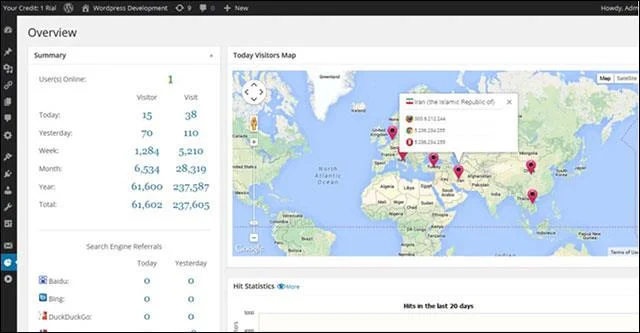
SQL 주입 취약점은 wp_statistics_searchengine_query()를 포함한 여러 함수에 존재할 수 있습니다.
“이 취약점은 사용자가 제공하는 데이터에 대한 통제력이 부족하기 때문에 발생합니다. wpstatistics 단축 코드의 일부 속성은 중요한 기능에 대한 매개 변수로 인식되는 대신 무시되었습니다.”라고 연구원은 말했습니다. “취약한 함수 중 하나는 wp_ajax_parse_media_shortcode() 덕분에 WordPress AJAX를 통해 액세스되는 include/functions/functions.php 파일의 wp_statistics_searchengine_query() 검색 쿼리입니다.”
이 기능은 웹사이트 방문자가 단축 코드를 실행하고 해당 속성에 악성 코드를 삽입하도록 허용하는 추가 권한을 확인하지 않습니다. Sucuri의 연구원들은 이 버그를 WP Statistics 팀에 보고했으며 팀은 최신 버전 12.0.8에서 취약점을 패치했습니다. 따라서 취약한 버전을 사용하고 있고 웹 사이트에서 사용자 등록을 허용하는 경우 최신 버전을 신속하게 설치하십시오.





