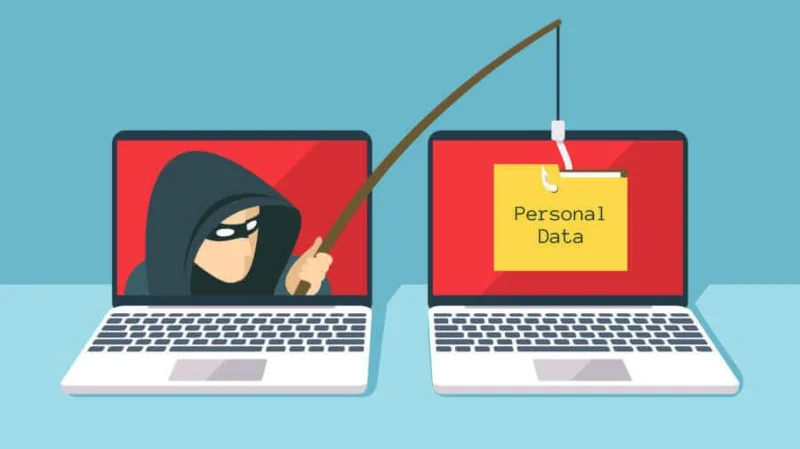
นักต้มตุ๋นออนไลน์ใช้วิธีการต่างๆ มากมายเพื่อหลอกให้ผู้ใช้ให้ข้อมูลส่วนตัว เช่นข้อมูลประจำตัวธนาคาร หมายเลขประกันสังคม และอื่นๆ หนึ่งในวิธีหลอกลวงผู้ใช้ที่พบบ่อยที่สุดคือการใช้การโจมตีแบบฟิชชิ่ง
ในโพสต์นี้ เราจะรู้ว่าการโจมตีแบบฟิชชิ่งคืออะไร และจะจดจำและหลีกเลี่ยงได้อย่างไร
การโจมตีแบบฟิชชิ่งคืออะไร?
หากคุณเป็นผู้ใช้อินเทอร์เน็ตทั่วไป คุณอาจได้รับอีเมลหรือข้อความเช่น" คุณได้ทำการค้นหาครั้งที่ 5 พันล้าน " "คุณถูกลอตเตอรี 1,000 ดอลลาร์!" "บัญชีธนาคารของคุณจะถูกบล็อก โปรดตรวจสอบ รายละเอียด”หรือสิ่งที่คล้ายกัน ในกรณีส่วนใหญ่ อีเมลดังกล่าวเป็นอีเมลปลอมและส่งไปยังผู้ใช้เพื่อหลอกให้พวกเขาให้ข้อมูลที่สำคัญ เทคนิคที่ผู้ใช้ถูกหลอกโดยให้ข้อเสนอที่ "ดีเกินจริง" เรียกว่าฟิชชิ่ง
ดังที่คุณทราบแล้วว่าฟิชชิ่งคือความพยายามที่จะแทรกซึมความเป็นส่วนตัวของผู้ใช้โดยการโจมตีทางจิตใจของเหยื่อผ่านวิธีการทางวิศวกรรมสังคม
การโจมตีแบบฟิชชิ่งดำเนินการอย่างเชี่ยวชาญจนแม้แต่ผู้เชี่ยวชาญบางคนก็ถูกหลอกและจงใจให้ข้อมูลส่วนตัว เช่น รายละเอียดส่วนบุคคล รายละเอียดทางการเงิน หมายเลขประกันสังคม รายละเอียดบัตรเครดิต ข้อมูลการเข้าสู่ระบบ ข้อมูลที่ละเอียดอ่อนของบริษัท และอื่นๆ
ในการดำเนินการฟิชชิ่ง ผู้โจมตีทางไซเบอร์ใช้วิธีการทั่วไป เช่น การเสนอลิงก์ อีเมล ข้อความ ช่องทางโซเชียลมีเดีย และวิธีการสื่อสารที่คล้ายกันมากขึ้น โดยทั่วไปแล้ว ผู้ที่ตกเป็นเหยื่อจะตกอยู่ในกลอุบายดังกล่าวเนื่องจากความกลัว ความเร่งด่วน ความโลภ หรือความอยากรู้อยากเห็น
ฟิชชิ่งทำงานอย่างไร?
ตามเนื้อผ้า นักต้มตุ๋นจะหลอกให้ผู้ใช้คลิกลิงก์หรือกรอกแบบฟอร์มเพื่อขโมยข้อมูล หลังจากที่เหยื่อคลิกลิงก์ปลอม พวกเขาจะถูกเปลี่ยนเส้นทางไปยังหน้าเว็บที่ดูเหมือนเพจจริงขององค์กร เช่น ธนาคาร
ตอนนี้ผู้ใช้จงใจปฏิบัติตามคำแนะนำของหน้าเว็บปลอม โดยคิดว่ามันเป็นของแท้ หน้านี้อาจขอให้คุณอัปเดตหรือให้ข้อมูลที่ละเอียดอ่อนเพื่อแก้ไขปัญหา
การใช้เคล็ดลับนี้ ผู้โจมตีทางไซเบอร์สามารถรับข้อมูลเพิ่มเติม เช่น คำตอบสำหรับคำถามเพื่อความปลอดภัยของคุณ นามสกุลเดิมของแม่ของคุณ ฯลฯ ข้อมูลดังกล่าวทั้งหมดมีประโยชน์ในการแทรกซึมบัญชี
จะรับรู้ความพยายามในการฟิชชิ่งได้อย่างไร?
ดังที่ได้กล่าวไปแล้ว การโจมตีแบบฟิชชิ่งดำเนินการโดยนักหลอกลวงที่มีทักษะ หลังจากทำการค้นคว้ามากมายเกี่ยวกับเหยื่อ ดังนั้นจึงไม่ใช่เรื่องง่ายที่จะระบุได้ตามธรรมชาติ อย่างไรก็ตาม มีสัญญาณบางอย่างที่อาจบ่งบอกว่ามีบางสิ่งที่น่าสงสัยเกิดขึ้น
- อีเมลหรือข้อความที่ใช้หลอกลวงผู้ใช้มักจะดูเหมือนมาจากองค์กรที่มีชื่อเสียงหรือเชื่อถือได้ เช่น Microsoft, Netflix หรือธนาคาร หากพวกเขาขอข้อมูลส่วนบุคคลทางอีเมลหรือโทรศัพท์ แสดงว่ามีบางสิ่งที่คาวเพราะองค์กรขนาดใหญ่จะไม่ขอรายละเอียดดังกล่าวจากลูกค้าทางอีเมลหรือโทรศัพท์เลย คุณสามารถระบุอีเมลหรือข้อความปลอมได้อย่างง่ายดายโดยมองหาข้อผิดพลาดทางไวยากรณ์หรือเครื่องหมายวรรคตอน ข้อความจากองค์กรที่มีชื่อเสียงไม่น่าจะมีข้อผิดพลาดดังกล่าว
- นักหลอกลวงจะพยายามอย่างดีที่สุดเพื่อหลอกให้คุณคลิกลิงก์ที่น่าสงสัยหรือให้ข้อมูลโดยตรง เพื่อทำเช่นนั้น พวกเขาใช้หลายวิธี เช่น:
- ทำให้คุณตกใจโดยบอกคุณว่าบัญชีธนาคารของคุณจะถูกบล็อกหากคุณไม่อัปเดตข้อมูลของคุณโดยคลิกที่ลิงก์ที่ให้ไว้ ลิงก์นั้นเป็นการฉ้อโกง
- ให้ข้อเสนอแก่คุณ เช่น ลอตเตอรี เงิน ส่วนลด และอื่นๆ อีกมากมาย
- แจ้งสิทธิประโยชน์(ปลอม) ที่รัฐบาลเสนอ และขอให้คุณกรอกแบบฟอร์มเพื่อรับสิทธิประโยชน์เหล่านั้น แบบฟอร์มจะขอรายละเอียดที่ละเอียดอ่อนจากคุณ
- นักเล่นกลยังทำการวิจัยอย่างกว้างขวางเกี่ยวกับบุคคลหรือองค์กรก่อนที่จะพยายามฟิชชิ่ง พวกเขาสามารถหลอกคุณด้วยการเสนอส่วนลดและข้อเสนอเกี่ยวกับสิ่งที่คุณชอบ เช่น หนังสือ อุปกรณ์หรืออาหาร ในปัจจุบัน วิธีการหลอกลวงที่นักต้มตุ๋นใช้กันมากที่สุดในปัจจุบันคือการเสนอการสมัครสมาชิกบริการสตรีมมิ่งฟรีหรือราคาประหยัด เช่น Netflix, Amazon Prime, Hulu หรือ Disney+
- อีกสิ่งหนึ่งที่สามารถช่วยคุณในการตระหนักถึงความพยายามในการฟิชชิ่งก็คือสัญชาตญาณของคุณ หากหลังจากได้รับข้อเสนอที่น่าสนใจทางอีเมลแล้ว คุณรู้สึกว่ามันดีเกินกว่าที่จะเป็นจริง สัญชาตญาณของคุณก็อาจจะถูกต้อง และคุณต้องระมัดระวังให้มากในการก้าวไปข้างหน้า
จะหลีกเลี่ยงหรือป้องกันตนเองจากการพยายามฟิชชิ่งได้อย่างไร
แม้ว่าฟิชชิ่งจะเป็นการโจมตีทางจิตวิทยา ซึ่งดำเนินการด้วยการวิจัยและความสนใจอย่างเต็มที่ คุณยังคงสามารถป้องกันตัวเองจากฟิชชิ่งได้ด้วยการฝึกฝนบางสิ่ง
- อย่าเปิดเผยข้อมูลส่วนบุคคลของคุณทางอีเมลหรือการโทร ไม่ว่าผู้ส่งจะเป็นอย่างไรก็ตาม หากองค์กรใดเช่นธนาคารต้องการข้อมูลส่วนบุคคลของคุณ พวกเขาจะขอให้คุณเยี่ยมชมธนาคารเป็นการส่วนตัว และไม่ผ่านการกรอกแบบฟอร์มบนหน้าเว็บใดๆ
- ไม่มีเจ้าหน้าที่ดูแลลูกค้าที่แท้จริงคนใดที่จะขอหมายเลข OTP หรือ CVV ของบัตรเดบิตหรือบัตรเครดิตของคุณ
- ตรวจสอบความถูกต้องของเว็บไซต์ก่อนดำเนินการใดๆ กับเว็บไซต์ ตัวอย่างเช่น หากหน้าเว็บใดๆ อ้างว่าให้รางวัลฟรีแก่คุณ ให้ตรวจสอบชื่อโดเมนบน Google คุณจะพบคำวิจารณ์เชิงลบหรือเชิงบวกได้อย่างง่ายดาย
- หากคุณดำเนินกิจการในองค์กรใดๆ ให้ความรู้แก่พนักงานของคุณเกี่ยวกับวิธีทั่วไปที่นักต้มตุ๋นใช้ในการดำเนินการฟิชชิ่ง วิธีที่ดีที่สุดในการหลีกเลี่ยงฟิชชิ่งคือการจดจำมัน หากบุคคลได้รับแจ้งล่วงหน้า ก็จะเป็นการง่ายที่จะหลีกเลี่ยงการหลอกลวงดังกล่าว
- เปิดใช้งานการตรวจสอบสิทธิ์แบบหลายปัจจัยในบัญชีหลักทั้งหมดของคุณ เพื่อให้ถึงแม้ใครก็ตามที่สามารถเข้าถึงข้อมูลการเข้าสู่ระบบของคุณผ่านทางฟิชชิ่ง พวกเขาจะไม่สามารถเข้าถึงบัญชีได้
- ติดตั้งโซลูชันป้องกันมัลแวร์ที่มีประสิทธิภาพในทุกระบบของคุณ แอนติมัลแวร์จะตรวจจับลิงก์ที่เป็นอันตรายที่ส่งไปยังอีเมลหรือข้อความของคุณ และด้วยเหตุนี้จึงป้องกันฟิชชิ่ง
- อีกประการหนึ่งคือการเปลี่ยนรหัสผ่านเข้าสู่ระบบของคุณบ่อยๆ และเลือกรหัสผ่านที่แตกต่างกันสำหรับบัญชีต่างๆ ผู้ใช้หลายคนมีนิสัยชอบเก็บรหัสผ่านเดียวสำหรับบัญชีทั้งหมดของตน แม้ว่าวิธีนี้อาจช่วยลดความเครียดในการจดจำรหัสผ่านจำนวนมาก แต่ก็อาจมีค่าใช้จ่ายสูงมากในระยะยาว ลองนึกภาพว่าหากผู้โจมตีได้รับรหัสผ่านของบัญชีใดบัญชีหนึ่งของคุณ และรหัสผ่านนั้นเหมือนกันสำหรับบัญชีอื่นๆ ทั้งหมด บัญชีของคุณทั้งหมดจะมีความเสี่ยง หากคุณพบว่าการสร้างและจำรหัสผ่านเป็นเรื่องยาก คุณสามารถรับเครื่องมือจัดการรหัสผ่านเฉพาะได้
บรรทัดล่าง
การโจมตีแบบฟิชชิ่งเป็นหนึ่งในภัยคุกคามความปลอดภัยทางไซเบอร์ที่อันตรายที่สุด เนื่องจากโดยปกติแล้วจะดำเนินการผ่านวิศวกรรมสังคม นั่นคือโดยการเล่นกับจิตวิทยามนุษย์
โซลูชันการรักษาความปลอดภัยสมัยใหม่สามารถจัดการทุกอย่างทางเทคนิค เช่นแอดแวร์หรือการไฮแจ็กเบราว์เซอร์ โดยการจดจำรูปแบบและลายเซ็นของพวกเขา
อย่างไรก็ตาม โปรแกรมรักษาความปลอดภัยใดๆ ไม่สามารถเข้าใจจิตใจของมนุษย์ได้ ดังนั้นจึงจำเป็นที่จะต้องอัพเดตตัวเองด้วยเทคนิคฟิชชิ่งล่าสุดที่ผู้โจมตีใช้
โพสต์นี้จะให้แนวคิดในการระบุและป้องกันฟิชชิ่ง แต่ท้ายที่สุดแล้ว ความรู้สึกและสัญชาตญาณของคุณที่จะช่วยคุณในการตระหนักถึงข้อเสนอ " ดีเกินจริง " และกลเม็ดฟิชชิ่งอื่นๆ